Infostealer Incar Email: Kenapa Ganti Password Tak Cukup?
Sudah mengganti password setelah menerima notifikasi login mencurigakan, tetapi akun email masih diakses orang lain? Bisa jadi penyebabnya adalah infostealer. Malware ini tidak hanya mencuri password, tetapi juga cookie sesi login. Kenali cara kerjanya dan langkah mengamankan email bisnis sebelum dampaknya meluas.
Apa Itu Infostealer Email?
Infostealer email adalah jenis malware yang diam-diam mencuri informasi sensitif dari perangkat korban, termasuk password tersimpan, cookie sesi, data browser, dan informasi email, kemudian mengirimkannya kepada penyerang.
Berbeda dengan serangan yang langsung mengambil alih akun, infostealer bekerja tanpa banyak tanda. Malware pencuri data ini mengumpulkan informasi dari perangkat yang terinfeksi, lalu mengirimkannya ke server yang dikendalikan pelaku.
Data tersebut bahkan bisa dikemas menjadi stealer logs dan diperjualbelikan di pasar gelap digital. Artinya, orang yang mencuri datamu belum tentu orang yang nantinya menggunakan data tersebut untuk menyerang bisnis.
Baca Juga: Wajib Tahu! 7 Metrik Keamanan Email untuk Cegah Kena Hack
Kenapa email jadi incaran utama?
Email merupakan salah satu aset digital paling penting dalam operasional bisnis. Alasannya sederhana: banyak akun lain menggunakan email sebagai jalur pemulihan password.
Bayangkan jika penyerang berhasil mendapatkan akses ke email perusahaan. Mereka berpotensi melakukan reset password akun bisnis lain, membaca percakapan internal, hingga menyamar sebagai karyawan atau pimpinan untuk meminta transfer dana.
Serangan semacam ini dikenal sebagai business email compromise (BEC). Dengan memanfaatkan kredensial login email yang dicuri, penyerang dapat menjalankan penipuan yang terlihat meyakinkan karena menggunakan identitas dan komunikasi perusahaan.
Apa bedanya dengan ransomware?
Keduanya sama-sama malware, tetapi cara kerjanya berbeda.
Ransomware biasanya mengenkripsi file atau sistem korban sehingga tidak bisa diakses sebelum tebusan dibayarkan. Sementara itu, infostealer bekerja lebih senyap. Malware ini mengambil data, mengirimkannya ke penyerang, lalu bisa saja menghilang tanpa meninggalkan gangguan yang mudah terlihat.
Karena itu, perangkat yang terlihat normal belum tentu bebas dari infostealer.
Baca Juga: Akhirnya Bisa! Cara Ganti Alamat Gmail Tanpa Akun Baru
Bagaimana Cara Kerja Infostealer?
Infostealer biasanya menjalankan serangan melalui lima tahapan. Memahami alurnya membantu kamu mengenali titik-titik yang perlu diperkuat.
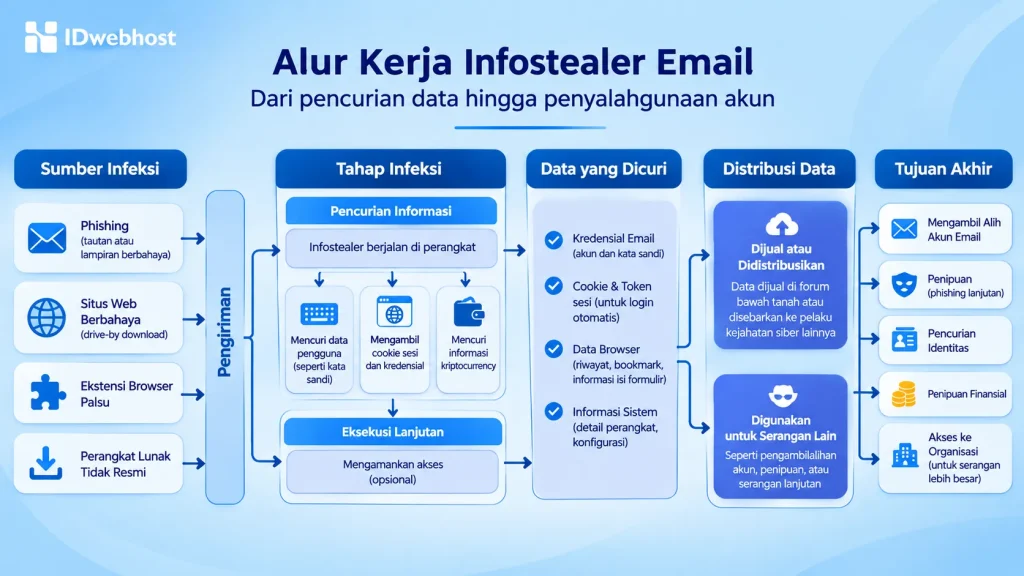
- Pengiriman malware
Infostealer bisa masuk melalui email phishing, iklan berbahaya (malvertising), situs mencurigakan, atau software bajakan. Ada juga metode rekayasa sosial seperti ClickFix, ketika korban diarahkan untuk menjalankan perintah tertentu dengan alasan memperbaiki masalah atau melewati verifikasi CAPTCHA. - Pengumpulan data
Setelah aktif, malware pencuri kredensial mulai mencari informasi sensitif. Tekniknya beragam, mulai dari merekam ketikan melalui keylogger, mengambil data formulir login, memantau clipboard, hingga mencuri cookie dan token sesi browser. - Pengiriman data ke penyerang
Informasi yang berhasil dikumpulkan dikirim melalui koneksi internet ke server penyerang. Beberapa pelaku juga menyalahgunakan layanan yang umum digunakan, seperti penyimpanan cloud atau Telegram, untuk memindahkan data curian. - Distribusi data curian
Data yang terkumpul dikemas menjadi stealer logs. Informasi ini kemudian bisa dijual atau dibagikan melalui marketplace ilegal dan kanal Telegram. - Kejahatan lanjutan
Data curian dapat digunakan untuk mengambil alih akun, melakukan phishing lanjutan, mencuri uang, atau membuka akses bagi serangan ransomware.
Salah satu alasan infostealer semakin mudah digunakan pelaku kejahatan adalah model malware-as-a-service (MaaS). Melalui model ini, pelaku bisa menyewa malware beserta infrastrukturnya tanpa harus mengembangkan program berbahaya sendiri.
Data Apa Saja yang Bisa Dicuri Infostealer dari Email?
Infostealer tidak hanya mengincar password. Ada beberapa jenis informasi yang bisa dikumpulkan dari perangkat dan akun email.
| Jenis Data | Contoh | Risiko |
| Password tersimpan | Kredensial Gmail dan akun kerja | Pengambilalihan akun |
| Cookie dan token sesi | Sesi login browser | Akses tanpa login ulang |
| Data email client | Email Outlook dan Thunderbird | Kebocoran komunikasi bisnis |
| Data autofill | Alamat, nomor telepon, kartu pembayaran | Pencurian identitas dan finansial |
| File dan dokumen | Lampiran, dokumen kerja, screenshot | Kebocoran informasi perusahaan |
| Konfigurasi akses | VPN dan RDP | Akses ke jaringan internal |
Dari daftar tersebut, cookie sesi menjadi salah satu target yang perlu diwaspadai. Data ini dapat memberikan akses ke akun yang sebelumnya sudah berhasil melewati proses autentikasi.
Jika jatuh ke tangan yang salah, informasi tersebut bisa berujung pada pencurian identitas, penipuan finansial, hingga pemerasan.
Kenapa Ganti Password Saja Tidak Cukup?
Ini bagian yang sering luput ketika seseorang menangani akun email yang dicurigai diretas.
Mengganti password tidak selalu otomatis menghentikan akses penyerang karena infostealer juga bisa mencuri cookie sesi login.
Cookie sesi berfungsi seperti bukti bahwa pengguna sudah berhasil login. Selama sesi tersebut masih berlaku, browser dapat tetap mengakses akun tanpa harus memasukkan password dan kode verifikasi dari awal.
Kondisi ini berkaitan dengan session hijacking, yaitu penyalahgunaan sesi autentikasi milik pengguna untuk mendapatkan akses tidak sah.
Jadi, meskipun kamu sudah mengganti password, penyerang mungkin masih memiliki sesi login yang sebelumnya dicuri.
Ada satu masalah lain. Jika perangkat masih terinfeksi, password baru yang kamu masukkan berisiko kembali direkam oleh keylogger.
Apakah 2FA bisa dibobol oleh infostealer?
Pertanyaan apakah 2FA bisa dibobol memang sering muncul ketika membahas keamanan email.
Jawabannya: infostealer tidak selalu membobol mekanisme two-factor authentication (2FA) secara langsung. Dalam banyak kasus, malware justru mencuri cookie sesi setelah pengguna berhasil menyelesaikan proses autentikasi.
Dengan begitu, penyerang tidak perlu meminta kode OTP lagi untuk menggunakan sesi yang masih aktif.
Itulah sebabnya 2FA tetap penting, tetapi perlu dilengkapi dengan perlindungan perangkat dan pengelolaan sesi login.
Mana yang harus dilakukan lebih dulu: ganti password atau bersihkan perangkat?
Bersihkan perangkat terlebih dahulu.
Jika perangkat masih terinfeksi, password baru berpotensi kembali dicuri. Putuskan koneksi internet, lakukan pemindaian menggunakan anti-malware tepercaya, dan pastikan perangkat sudah aman.
Setelah itu, lakukan penggantian password serta pencabutan sesi login yang masih aktif.
Tanda-Tanda Email Kamu Terkena Infostealer
Infostealer memang dirancang agar sulit terdeteksi. Namun, beberapa tanda berikut bisa menjadi peringatan:
- Muncul notifikasi login dari lokasi, perangkat, atau browser yang tidak dikenal.
- Ada sesi aktif yang tidak kamu kenali pada pengaturan keamanan akun.
- Terdapat aktivitas pengiriman email yang tidak pernah kamu lakukan.
- Password atau kredensial akun muncul dalam pemberitahuan kebocoran data.
- Ada perubahan pada pengaturan akun, seperti email pemulihan atau metode autentikasi.
Perlu diingat, munculnya kredensial dalam laporan data leak tidak selalu berarti perangkatmu sedang terinfeksi. Bisa saja informasi tersebut berasal dari kebocoran lama.
Namun, kondisi ini tetap perlu ditindaklanjuti dengan mengganti password dan memeriksa aktivitas akun.
Langkah Darurat Jika Email Diduga Terkena Infostealer
Jika menemukan aktivitas mencurigakan, jangan hanya buru-buru mengganti password. Ikuti langkah berikut secara berurutan:
- Putuskan perangkat dari internet. Langkah ini membantu membatasi komunikasi malware dengan server penyerang.
- Pindai dan bersihkan perangkat. Gunakan anti-malware tepercaya untuk mendeteksi serta menghapus infeksi.
- Ganti password dari perangkat yang bersih. Prioritaskan email utama dan akun penting yang menggunakan email tersebut untuk pemulihan.
- Cabut seluruh sesi login aktif. Lakukan logout dari semua perangkat atau gunakan fitur pencabutan sesi yang tersedia.
- Aktifkan MFA. Gunakan autentikasi dua faktor atau passkey jika tersedia.
- Periksa aktivitas akun. Cek riwayat login, perangkat terhubung, aplikasi pihak ketiga, serta aturan penerusan email yang tidak dikenal.
- Pantau aktivitas finansial. Periksa rekening dan layanan pembayaran, terutama jika perangkat menyimpan informasi keuangan.
Urutan ini penting agar penyerang tidak bisa kembali menggunakan akses lama setelah password diganti.
Cara Mencegah Infostealer Mencuri Data Email
Mencegah infostealer membutuhkan perlindungan berlapis. Berikut beberapa kebiasaan yang bisa kamu terapkan:
- Gunakan antivirus dan anti-malware. Pastikan perlindungan perangkat aktif dan diperbarui secara berkala.
- Perbarui sistem operasi dan browser. Update membantu menutup celah keamanan yang dapat dimanfaatkan malware.
- Hindari software bajakan. Jangan mengunduh aplikasi dari situs atau sumber yang tidak jelas.
- Gunakan password manager. Pengelola password membantu menyimpan kredensial secara lebih terstruktur dibandingkan menyimpannya langsung di browser.
- Aktifkan MFA (Multi-Factor Authentication) atau passkey. Pilih metode autentikasi yang lebih kuat, seperti security key berbasis FIDO2 jika tersedia.
- Bersihkan cookie browser secara berkala. Kebiasaan ini dapat membantu mengurangi sesi lama yang tidak lagi diperlukan, meskipun bukan pengganti pencabutan sesi secara menyeluruh.
- Aktifkan notifikasi aktivitas login. Dengan begitu, kamu bisa segera mengetahui akses yang tidak biasa.
Bagaimana jika email digunakan oleh seluruh tim bisnis?
Risiko keamanan email bisnis tidak hanya berasal dari satu pengguna. Perangkat pribadi karyawan, laptop kontraktor, atau perangkat kerja yang tidak dikelola bisa menjadi pintu masuk serangan.
Karena itu, perusahaan perlu memiliki kebijakan keamanan yang berlaku untuk seluruh pengguna. Jangan hanya mengandalkan kesadaran masing-masing karyawan.
Admin juga perlu memiliki visibilitas terhadap aktivitas login, perangkat yang terhubung, serta kemampuan untuk mencabut akses ketika ditemukan indikasi penyalahgunaan akun.
Kesimpulan
Infostealer bukan sekadar malware pencuri password. Ancaman ini juga mengincar cookie sesi, token autentikasi, dan data lain yang bisa digunakan untuk mengambil alih akun email tanpa harus melewati proses login dari awal.
Karena itu, mengganti password saja tidak cukup. Pastikan perangkat sudah bersih, ganti kredensial dari perangkat yang aman, cabut sesi login lama, dan aktifkan MFA atau passkey.
Untuk kebutuhan bisnis, pengelolaan keamanan email juga perlu dilakukan secara terpusat. Google Workspace dari IDwebhost dapat membantu admin meningkatkan kontrol keamanan melalui kebijakan verifikasi dua langkah untuk seluruh pengguna, pencabutan sesi login langsung dari konsol admin, serta pemantauan aktivitas login dan perangkat yang terhubung ke akun tim.
Dengan pengelolaan email bisnis yang lebih terstruktur, kamu bisa membatasi risiko ketika satu perangkat atau akun mengalami masalah keamanan.
Jangan menunggu sampai email perusahaan digunakan untuk menipu pelanggan atau rekan bisnis. Mulai perkuat keamanan email tim dengan solusi yang tepat bersama IDwebhost.
Related Articles